

 熊田衣真
テレワークが定着した現在も、多くの企業で社内アクセスに「VPN」が使われています。
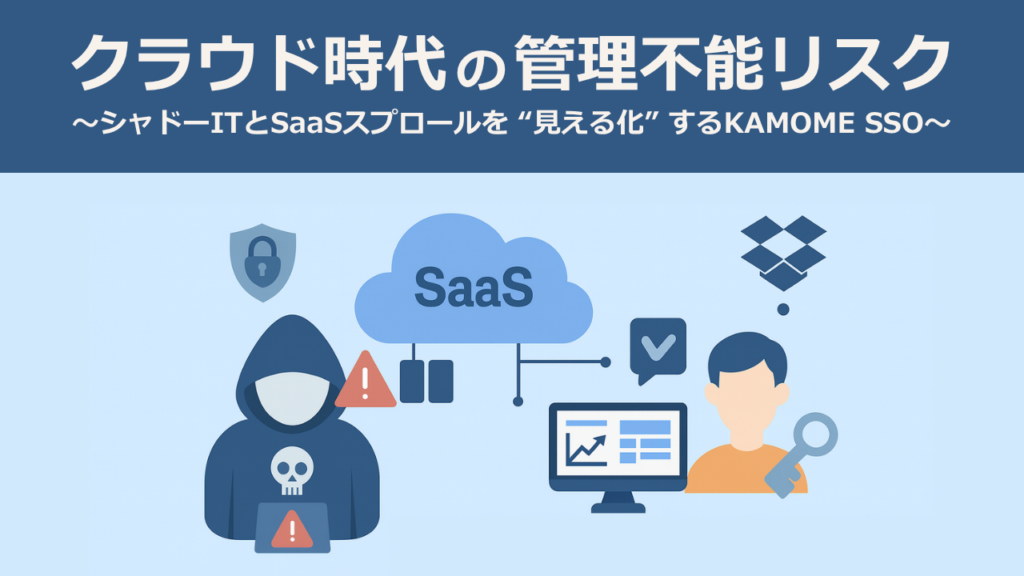
しかし近年、クラウドサービスやSaaSの利用が急速に広がり、企業のIT環境は便利になる一方で、アカウント管理の複雑化・シャドーIT・SaaSスプロール といった新たなリスクが急増しています。
本記事では、こうした“見えないリスク”がなぜ起きるのか、そしてどう解決すべきかを簡潔に整理し、アカウント管理の一元化とKAMOME SSOがもたらす“見える化”の価値をご紹介します。
クラウドサービスについて、詳しくは以下の記事をご覧ください。


シャドーITが生む主なリスク
情報漏洩が発生するリスク
管理外のSaaSに顧客データを登録してしまったり、退職者のアカウントを放置した結果、不正アクセスにつながる可能性があります。その結果、顧客情報や社内データが外部へ流出し、大きな信用問題に発展する恐れがあります。
マルウェア感染の危険性
セキュリティ対策が不十分なツールを利用した場合、そこで取得したファイルやリンクを介して業務PCにマルウェアが侵入する可能性があります。感染が広がると、社内ネットワーク全体への影響に発展しかねません。
コンプライアンス違反のリスク
管理外のサービスを利用することで、個人情報保護法やGDPRに抵触するケースがあります。ユーザー自身が意識しないまま、個人情報が国外サーバーに保存されてしまうこともあり、法的リスクが生じます。
業務停止やデータ紛失につながる可能性
現場主導で利用していたサービスが急に終了したり、仕様変更が行われたりすると、保存されたデータが消失する可能性があります。場合によっては、業務が一時的に止まってしまうこともあります。
コストの可視化ができず無駄な支出が発生
社内で同じサービスを複数契約してしまったり、利用されていない“ゾンビアカウント”が残り続けることで、気づかないうちにコストが増大してしまうことがあります。管理が追いつかないほど、費用はブラックボックス化しやすくなります。
SaaSスプロールとは――ツール乱立による管理不能状態
SaaSスプロールとは、部門ごとや個人単位でSaaSが次々と導入され、全体の管理が効かなくなる状態を指します。
SaaSスプロールが招くリスク
- 同じ機能のアプリが重複し、無駄なコストが発生
- データが部門ごとに分断し、標準化・共有が困難
- 障害や不正アクセス時に、統合的な対応ができない
- 不要ライセンスや退職者アカウントが放置
結果として、企業は「何にいくら払っているのか」「どこにリスクがあるのか」を把握できにくくなります。
なぜアカウント管理は“カオス化”するのか
SaaSが増えるほど、企業のアカウント管理は複雑に
- 入退社・異動のたびに、複数SaaSで個別対応
- 現場が契約したツールを情シスが把握できない
- 過剰権限・退職者アカウントの放置
- 手作業が増え、棚卸しの遅延や属人化が発生
SmartHRの調査でも、58%が「アカウント管理が煩雑」 と回答しており、すでに多くの企業が課題を抱えていることがわかります。
KAMOME SSOが解決する“見える化”と一元管理
KAMOME SSOは、社内システムとSaaSのアカウント管理を一つにまとめる SSO/IDaaSプラットフォーム です。
主な特徴
- 全SaaSの利用状況・権限をダッシュボードで可視
- 入社・異動・退職に連動した自動アカウント発行/削除
- 多要素認証・不正アクセス検知
- ライセンス利用状況やムダを“見える化”し、コスト最適化を実現
まとめ
SaaSが増え続ける今、シャドーITやアカウント管理の混乱は、 もはや情シスだけの課題ではなく企業全体のリスクです。
まず必要なのは、 「誰が、どのSaaSを、どんな権限で使っているか」 を正確に把握することです。
KAMOME SSOなら、 退職者アカウント、過剰権限、無駄ライセンス、セキュリティ設定の漏れまで一元的に見える化し、改善へ繋げることができます。
クラウド移行や運用に不安がある方は、ぜひ下記お問い合わせフォームよりご相談ください。
KAMOME SSOの製品紹介はこちらです。
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。