

 北出悠香
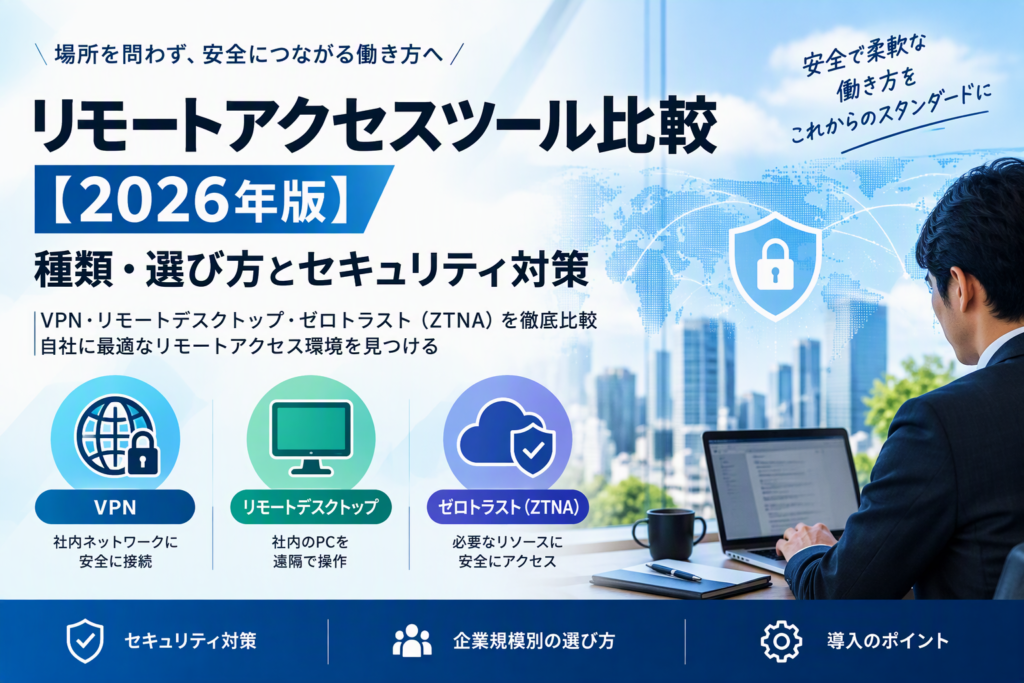
テレワークやクラウド利用が定着した今、「VPNが遅い」「どのリモートアクセスツールを選べば安全なのか分からない」と悩む企業が増えています。
本記事では、VPN・リモートデスクトップ・ゼロトラスト(ZTNA)といったリモートアクセスツールの種類と特徴を比較し、セキュリティ面のチェックポイントや企業規模別の選び方、VPNからの移行方法まで解説します。
結論から言うと、最適な方式は利用環境と求めるセキュリティレベルによって異なりますが、クラウドとオンプレミスが混在する環境ではZTNA方式が有力な選択肢です。
リモートアクセスツールとは
リモートアクセスツールとは社外から社内ネットワークや業務システムへ安全に接続するためのソフトウェア・サービスです。
テレワークやクラウド利用が定着し、セキュリティを重視したツール選びが求められています。
リモートアクセスツールの種類(分類)
①VPN方式
- インターネット経由で社内ネットワークへ安全に接続
- 通信を暗号化し、不正アクセスを防止
- 代表例:Cisco Secure Client(旧AnyConnect)、FortiClient、OpenVPN
② リモートデスクトップ方式
- 社内PCを遠隔操作する方式
- 代表例:Microsoft Remote Desktop、VNC Connect、TeamViewer
③ゼロトラスト方式(ZTNA)
- ユーザー・端末の認証を厳密に行い、アクセス権限を細かく制御
- 代表例:Zscaler Private Access、Cloudflare Access、Netskope Private Access、KeygatewayC1、KAMOME SASE
方式別メリット・デメリット比較
| 方式 | セキュリティ | コスト | 対応範囲 | 導入の手間 | SSO連携 |
|---|---|---|---|---|---|
| VPN方式 | 中 (暗号化は強いがネットワーク全体が広く開く) | 低 | 広い (ネットワーク全体) | 低~中 | △ (製品による) |
| RDP/VNC方式 | 中~低 (設定不備があるとリスク増) | 中 | 中 (PC単位) | 中 | × (ほぼ非対応) |
| ZTNA方式 | 高 (ゼロトラスト・細かい権限制御) | 高 | 広い (クラウド・オンプレ問わず) | 中~高 | ◎ (SSO前提) |
セキュリティ面での比較ポイント
認証方式(MFA・SSO)
多要素認証(MFA)やSSO対応は必須です。パスワード単体より安全性が大幅に向上します。
通信の暗号化
SSL/TLSなどの暗号化方式を確認します。ログイン時の安全性を左右する重要ポイントです。
アクセスログ・監査機能
アクセス履歴や操作ログが記録されるかどうかも重要です。 これは、内部統制・不正検知に不可欠です。
企業規模・用途別おすすめの選び方
小規模企業向け
- MFAの有効化やアクセス元制限の設定を前提にした場合、SaaS型のリモートデスクトップ(AnyDesk、Splashtop)が扱いやすいです
- 導入が簡単でコストも抑えられます
中~大規模企業向け
- セキュリティ重視ならZTNA方式がおすすめです
- SSO連携、MFA対応、ゼロトラスト設計が望ましいです
オンプレ環境が多い企業向け
- クラウドSaaS前提のツールではカバー範囲に限界があります
- ゼロトラスト型(ZTNA)やオンプレ対応ゲートウェイ(KeygatewayC1)が効果的です
オンプレ環境のゼロトラスト化を実現するKeygatewayC1の詳細はについては、こちらをご覧ください。

VPNからの移行を検討している場合
VPNは長年リモートアクセスの標準として利用されてきましたが、近年は以下の課題が顕在化しています。
VPNの主な課題整理
- 攻撃面が広い(広いネットワークを丸ごと開く) → 一度VPNに入られると、社内ネットワーク全体にアクセスされるリスクが高まる
- 帯域の逼迫・速度低下 → テレワーク増加でVPNゲートウェイが混雑し、業務効率が低下
- 管理コストの増大 → アカウント管理・証明書管理・機器維持など、運用負荷が高い
- ゼロトラスト要件に対応しづらい → 「境界防御モデル」前提のため、現代のセキュリティ要件とズレが生じる
こうした背景から、VPNからの段階的な移行を検討する企業が増えています。
ゼロトラスト型への移行という選択肢
VPNの弱点を補う次世代方式として、ゼロトラスト型アクセス(ZTNA) が注目されています。
ゼロトラスト型の特徴
- アプリ単位でアクセス制御 → ネットワーク全体ではなく、必要なアプリだけにアクセスを許可
- ユーザー・端末の認証を厳密化 → MFA・デバイス認証・ポリシー判定で安全性が大幅に向上
- 通信経路を最適化し、帯域問題を解消→VPNゲートウェイを経由しないため、アクセス集中が起きにくい
- クラウド・オンプレ混在環境に強い → 現代のハイブリッド環境に最適
KeygatewayC1/KAMOME SASEで実現するゼロトラスト移行
かもめエンジニアリングが提供する KeygatewayC1 / KAMOME SASE は、VPNの課題を解消しつつ、ゼロトラスト型のアクセス制御を実現します。
KeygatewayC1 / KAMOME SASE の強み
- アプリ単位のアクセス制御で攻撃面を最小化
- 既存の認証基盤のMicrosoft Entra ID(旧Azure AD)やOktaと連携可能
- VPNを段階的に縮小しながら移行できる
- オンプレ・クラウド・国産SaaSの混在環境にも対応
VPNからの移行を検討している企業にとって、現実的かつ安全性の高い選択肢の一つです。

まとめ・選定チェックリスト
リモートアクセスツールの選定では、セキュリティ・用途・コスト・互換性・実運用評価の5つの観点が重要です。
以下のチェックリストを活用し、自社環境に最適な方式を選びましょう。
1. セキュリティ要件の確認
- MFA対応の有無(パスワード単体運用はNG)
- SSO連携の可否(Microsoft Entra ID / Okta など)
- 通信暗号化方式(SSL/TLS、VPN暗号化強度)
- アクセスログ・監査機能(内部統制・不正検知)
2. 利用環境・用途の整理
- 社内PCへの遠隔操作が必要か(RDP/VNC)
- ネットワーク全体への接続が必要か(VPN)
- ゼロトラスト要件があるか(ZTNA)
- 社内・外部の混在環境か(クラウド+オンプレ)
3. コスト・運用負荷の確認
- 初期導入コスト(VPN機器の保守・更新など総コストを確認)
- 運用負荷(アカウント管理・端末管理)
- ライセンス体系(ユーザー課金/端末課金/同時接続)
4. 技術要件・互換性の確認
- 既存ネットワークとの相性
- 既存セキュリティ製品との連携
- クラウドサービスとの互換性(Microsoft 365 / Google Workspace)
5. 実運用を想定した評価
- 無料トライアルの実施
- PoC(概念実証)の実施
- 通信速度・操作性の確認
- トラブル時のサポート体制
VPNの負荷・セキュリティリスク・運用コストに課題を感じている企業様は、ぜひ一度 かもめエンジニアリングへご相談ください。
実環境に合わせたゼロトラスト移行プランをご提案します。
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。