

 佐藤日向子
SSOとは
SSO(Single Sign On:シングルサインオン)とは、ひとつのシステムへのログインが成功すればほかの複数のシステムには自動で認証してくれるものです。つまり、一つのID/パスワードで複数のシステムにログインできるようになります。そのSSOを実現するためには、主に代理認証方式/エージェント方式/リバースプロキシ方式/フェデレーション認証方式/透過型方式の5つの認証方式があります。本記事では、SSOの5つの認証方式について、仕組みやメリット、デメリットについて解説します。
「SSOの基本から知りたい!」という方は、こちらの記事をご覧ください。

SSOを実現する5つの認証方式
まずは、SSOを実現する5つの認証方式についてご紹介します。
- 代理認証方式
- エージェント方式
- リバースプロキシ方式
- フェデレーション認証方式
- 透過型方式
代理認証方式
代理認証方式とは
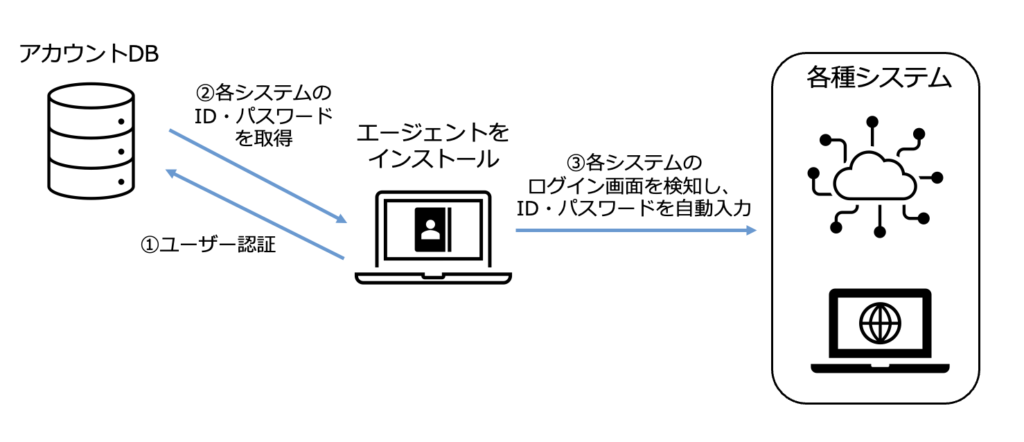
代理認証方式とは、使用端末にエージェントをインストールすることで対象のWebシステムやアプリケーションのログイン画面を検知し、専用サーバによってID/パスワードの入力が自動で完了するSSO方式です。代理認証方式単体で用いられるだけでなく、エージェント方式/リバースプロキシ方式と組み合わせて利用されることや、特にIDaaSではフェデレーション認証方式と併用されることがあります。
代理認証方式のメリット
- エージェント方式ではSSOできないレガシーシステムもSSOできる
- アプリケーションのサーバに改修が不要
代理認証方式のデメリット
- エージェントの導入が必要
- ID情報を専用サーバとアプリケーション側で常時一致させていなければならない
エージェント方式
エージェント方式とは
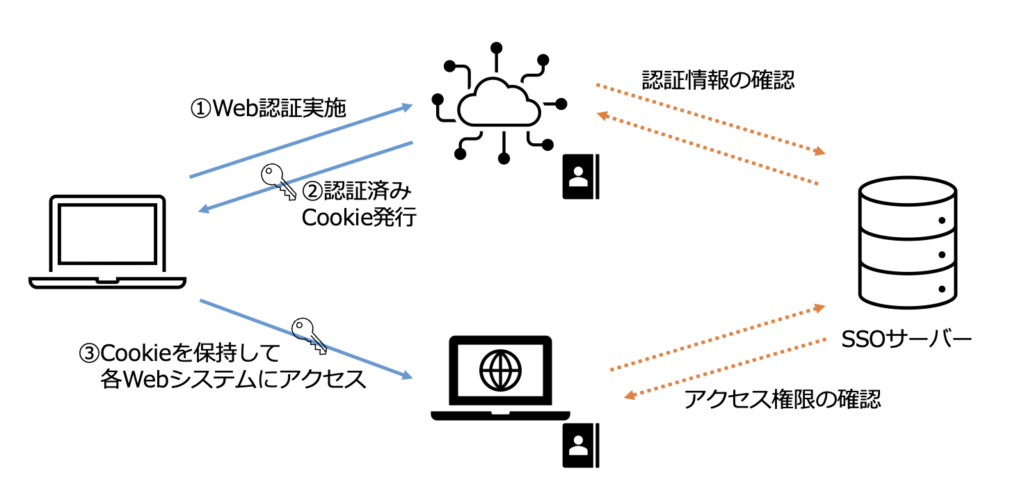
エージェント方式では、Webシステムの機能を提供しているサーバであるWebサーバやアプリケーションサーバに認証を行ってくれるエージェントモジュールを組み込みます。このエージェントモジュールがブラウザとアプリケーションの間に入り、認証サーバが認証成功情報を格納して認証済みcookieを発行することでSSOを可能にします。
具体的なSSOの流れを以下にまとめます。
① 初回ログイン時に認証サーバを介してログイン
② 認証サーバが認証済みcookieを発行
③ アプリケーションにアクセス
④ エージェントが認証済みcookieを確認
⑤ ④で確認が取れたら、ログイン状態でレスポンスを返す
エージェント方式のメリット
- 既存ネットワークに変更を加えないでSSOを実現できる
- トラフィックが集中するわけではないため、同時使用のユーザ数が多くても対応可能
- エージェントモジュールを組み込みさえすれば拡張が可能
エージェント方式のデメリット
- SSO環境に組み込みたいWebシステムすべてのサーバに、エージェントモジュールをインストールしなければならない
- 特に古いWebシステムやアプリケーションだと、エージェントモジュールがサーバに対応していない場合がある
- クラウドサービスだと、自社で勝手にエージェントをインストールすることができないのでクラウドサービスでのSSOが難しい
リバースプロキシ方式
リバースプロキシ方式とは
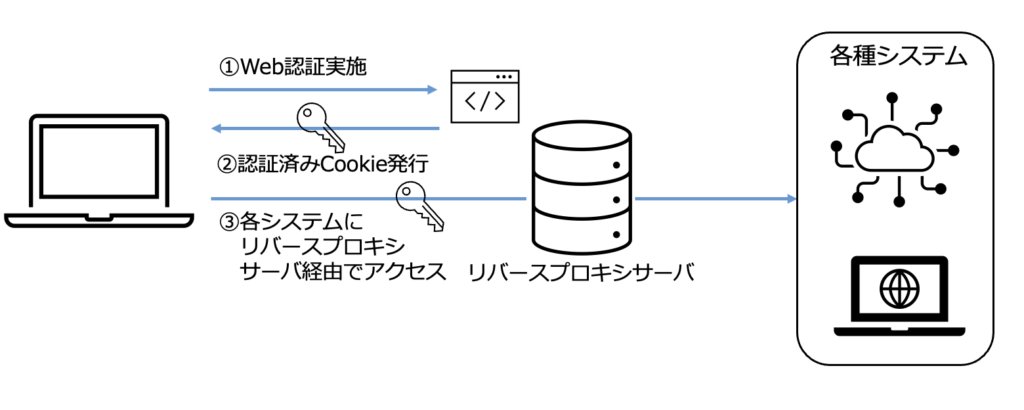
リバースプロキシ方式は、Webシステムとアクセスする端末との間にリバースプロキシを設置してシステムへのアクセスの際にリバースプロキシを経由してログインする方式です。エージェント方式で組み込んでいたエージェントの機能を、リバースプロキシサーバに集約するイメージです。そのため、エージェント方式に比べて導入時のコストが低いというメリットがあります。
リバースプロキシ方式のメリット
- 導入の際のコストがエージェント方式と比較して低い
- エージェントの導入が難しいシステムにも対応が可能
- 特定のOSに依存することがない
リバースプロキシ方式のデメリット
- リバースプロキシを経由するようなネットワークの設計が必要
- 負荷が集中してしまう
フェデレーション認証方式(SAML認証)
フェデレーション認証方式とは
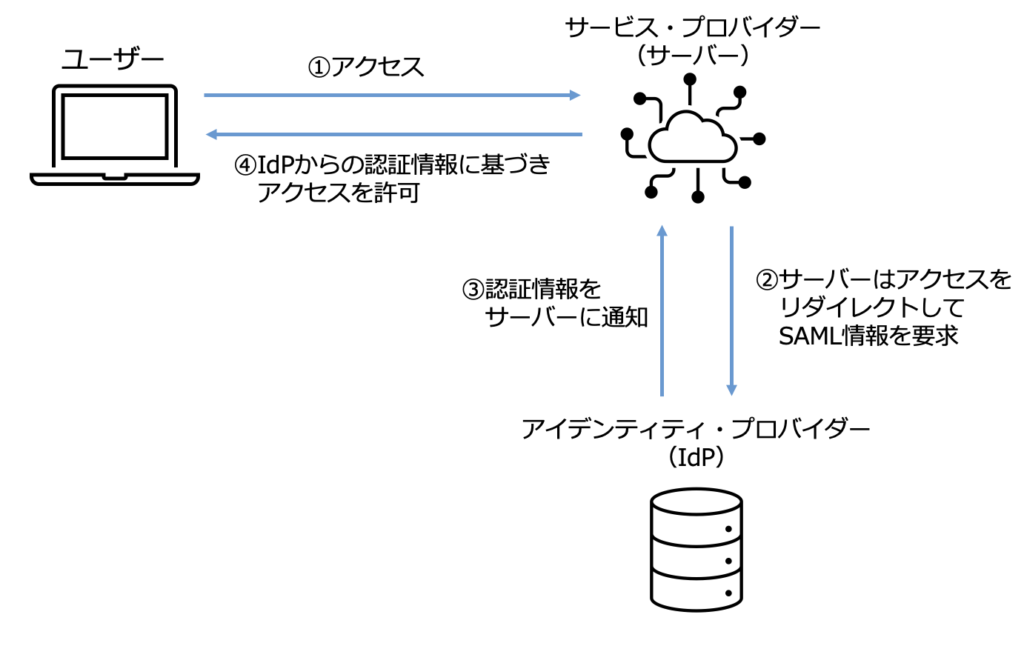
クラウドサービスの普及によって注目されている認証方式です。Active Directoryは、ドメイン内でのSSOを提供しているディレクトリサービスとして人気でした。しかし、クラウドサービスは自社ドメイン外であるためSSO対象に含めることができませんでした。
そこで出てきたのが、フェデレーション認証方式です。これは、異なるドメイン間でも直接パスワードなどの情報を渡すことなく、共通のプロトコルでやり取りすることでSSOが実現できます。認証を管理するサービスをIdP(Identity Provider)といい、SSOの対象とするサービスをSP(Service Provider)といいます。
SAMLの詳細はこちらの記事をご覧ください。

フェデレーション認証方式のメリット
- それまで難しかったクラウドサービスのSSOがプロトコルに対応していれば簡単にできる
- ユーザ情報が安全な形でやり取りされる
フェデレーション認証方式のデメリット
- プロトコルに対応していないとSSO対象にできない
- 既存システムをプロトコルに対応させる場合に改修が必要
透過型方式
透過型方式とは
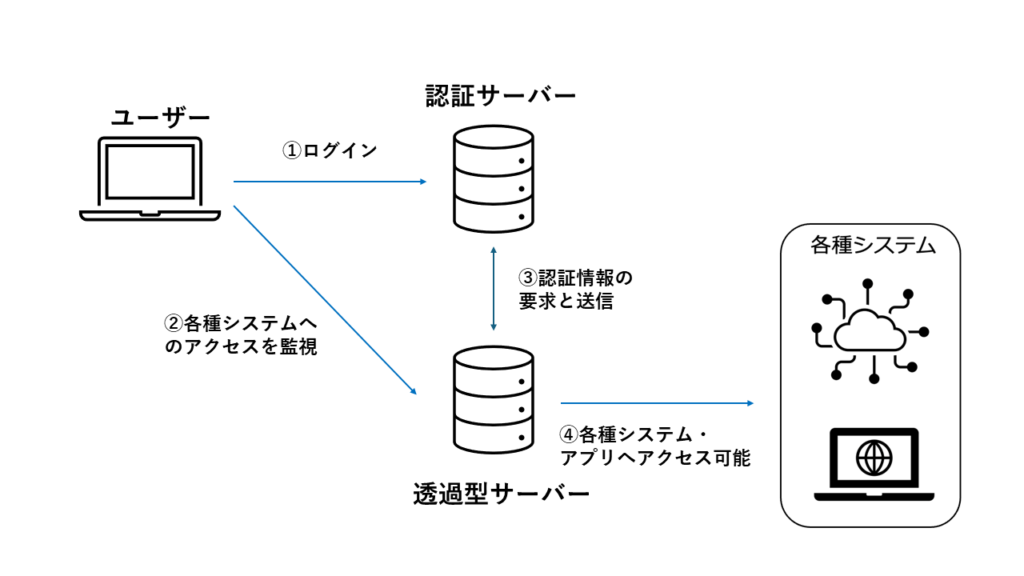
透過型方式とは、ユーザーがシステムやアプリケーションへアクセスする際に、そのアクセス通信を監視するサーバーを設置し、ユーザー認証が必要なときのみ認証情報を送信することでSSOを実現する方式です。ユーザー端末とWebシステムの間に透過型認証に対応したSSO製品を導入することでSSOを実現でき、エージェントソフトのインストールやネットワーク構成の変更などの手間がありません。また、透過型認証に対応している代理認証方式やエージェント方式の選択ができます。ほかの方式と比較して新しい方式となっています。
透過型方式のメリット
- エージェントモジュールのインストールやネットワーク構成の変更が不要
- さまざまな端末やブラウザに対応している
- クラウドはもちろんオンプレミ環境にも対応している
- 複数の認証方式に対応している
透過型方式のデメリット
- 透過型認証に対応しているSSO製品が必要
まとめ
5つの認証方式を表にまとめました。
| 方式 | 特徴 | 向いている環境 |
|---|---|---|
| 代理認証方式 | 既存システムを変更せず導入可能 | レガシーシステム |
| エージェント方式 | アプリと密接に連携 | 社内システム中心 |
| リバースプロキシ方式 | 複数システムを一元制御 | Webシステム |
| フェデレーション方式 | クラウドサービスと連携 | SaaS利用企業 |
| 透過型方式 | 導入負荷が低い | 既存環境重視 |
実際の企業環境では、オンプレミスシステム・クラウドサービス・レガシーアプリケーションが混在しているケースが多く、1つの方式だけではSSOを実現できないことも多いです。
かもめエンジニアリングが提供する KAMOME SSO では代理認証方式/リバースプロキシ方式/エージェント方式 に対応して多様なシステムでのSSOが可能です。
詳細につきましては、以下の製品パンフレットをご覧ください。
KAMOME SSO (ID管理の運用負荷と業務システムのセキュリティリスクを大きく減少させる)
自社でSSOを実現させるには、どの方式がベストなのか検討が必要です。
かもめエンジニアリングは、長年にわたり企業の認証基盤構築に携わってきました。
SSO導入の方式選定や構成設計についても無料でご相談いただけます。ぜひ、下記お問合せフォームよりご相談ください。
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。