

 h.iinuma
なぜSAML非対応システムが問題になるのか
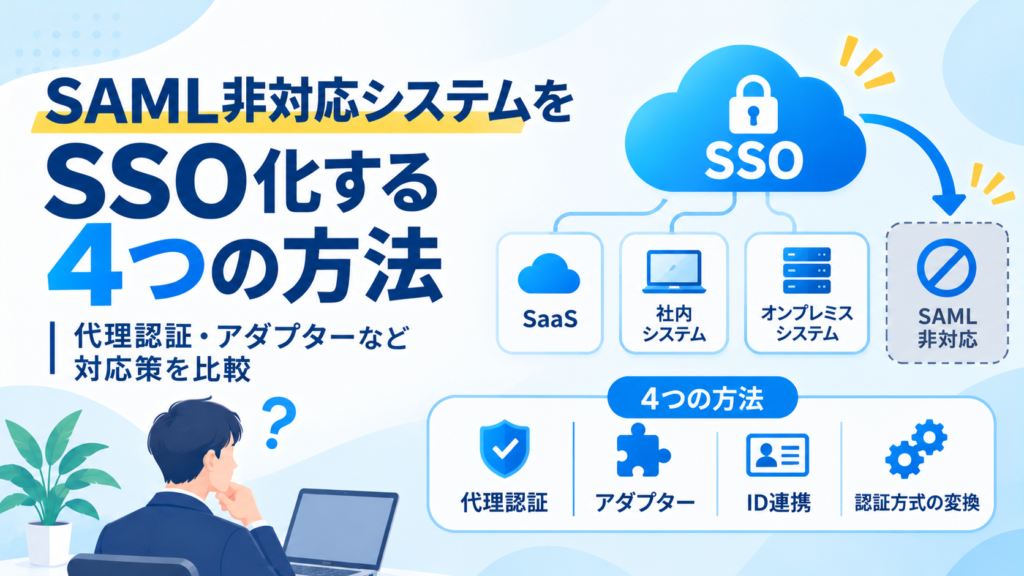
国産SaaSやスクラッチ開発システム、オンプレミスの社内アプリケーションには、SAMLに対応していない認証方式が多く残っています。
その結果、以下のような問題が発生します。
- SSOツールを導入しても、一部システムだけパスワード管理が残る
- 認証方式がバラバラになり、運用負荷が増大
- パスワード使い回し・共有など、セキュリティリスクが高まる
この「SAML非対応システムの共存状態」を解消するために、企業は追加の仕組みを導入してSSO化を進める必要があります。
SAML非対応システムをSSO化する4つの方法
① フォームベース認証(代理認証)
SSOツールがユーザーのID/パスワードを代わりに入力してログインする方式です。
メリット
- システム改修不要
- 導入が手軽
デメリット
- パスワードをSSOツール側に保持する必要がある
- SSOツールにパスワードを保管するため、漏えい時の影響が大きい
② リバースプロキシ方式
プロキシサーバーが認証を代理し、背後のシステムへのアクセスを制御する方式です。
メリット
- システム側の改修が最小限
- オンプレ・クラウド問わず対応しやすい
デメリット
- プロキシサーバーの構築・運用コストが発生
③ エージェント方式
端末やサーバーにエージェントソフトをインストールし、認証連携を行う方式です。
メリット
- SAML非対応でも柔軟に対応可能
- 既存システムの改修が不要
デメリット
- 端末ごとの管理が必要
- 大規模環境では運用負荷が高い
④ SAML対応アダプター(変換ツール)の導入
非対応システムにSAMLインターフェースを追加し、既存のIdPと連携できるようにする方式です。
メリット
- システム改修不要
- Microsoft Entra ID(旧Azure AD)・Oktaなど既存IdPとそのまま連携可能
- オンプレ・国産SaaS・スクラッチ開発にも対応しやすい
デメリット
- 導入にはアダプター製品の追加コストが発生する
- システム構成によっては個別調整が必要になる場合がある
- 一部の特殊アプリでは適用可否の事前検証が必要
方式別メリット・デメリット比較表
| 方式 | 改修の有無 | セキュリティ | コスト | 対象範囲 |
|---|---|---|---|---|
| フォームベース認証(代理認証) | 不要 | 低 | 低 | 広い |
| リバースプロキシ方式 | 最小限 | 中 | 中 | 広い |
| エージェント方式 | 不要 | 中 | 高 | 広い |
| SAMLアダプタ導入 | 不要 | 高 | 中 | 非対応システム全般 |
SAML対応アダプターという選択肢(KeygatewayT1)
SAML非対応システムをまとめてSSO化する手段として、SAMLアダプターを導入することは非常に有効です。
- システム側の改修が不要
- オンプレ・国産SaaS・スクラッチ開発にも対応
- Microsoft Entra ID(旧Azure AD)・Okta・GMOトラスト・ログインなど既存IdPと組み合わせて利用可能
- SAMLインターフェースを追加することで、既存IdPを中心とした統一的な認証基盤を構築できる
非対応システムが多い企業ほど、導入メリットが大きくなります。
どの方式を選ぶべきか
選定のポイントは、以下の3軸です。
- 対象システムの種類(オンプレ/国産SaaS/スクラッチなど)
- セキュリティ要件(パスワード保持の可否、ゼロトラスト要件)
- 予算・運用リソース(プロキシ構築やエージェント管理の可否)
これらを組み合わせて判断すると、以下の傾向になります。
- 改修ゼロで広く対応したい → SAMLアダプターを導入
- 既存ネットワーク構成を活かしたい → リバースプロキシ方式
- 小規模環境で柔軟に対応したい → エージェント方式
- とにかく手軽に導入したい → フォームベース認証(代理認証)方式
まとめ
SAML非対応システムのSSO化は、複数の方式から自社に合った手段を選ぶことが重要です。
特に、改修コストを抑えつつ統一的な認証基盤を構築したい企業には、SAMLアダプター(KeygatewayT1)が有力な選択肢となります。
「うちの環境でも使えるの?」といった初歩的なご相談でも歓迎しています。下記お問合せフォームより、かもめエンジニアリングまでお問い合わせください。
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。