

 拓己久保

リモートワークの普及に伴い、近年注目されているゼロトラストですが、その実現に欠かせない「IdP」を使用した認証技術もまた、同時に関心を集めています。重要な情報がインターネット上で管理されている時代において、限られたユーザーのみを認証し、不正なアクセスを防ぐセキュリティシステムの構築は、どの企業でも最優先で取り組む事項の一つです。
本記事では、認証システムに深く関わる存在である「IdP」について、SAML認証との関係性とともに解説します。
なお、IdPによってシングルサインオン(SSO)がどのように実現されているのかは、認証方式である「SAML」を理解すると、よりイメージしやすくなります。
以下の記事では、「SAMLに対応していないシステムでもIDaaSと連携して統合認証を行う方法」を資料で解説しています。

※本記事は2023年11月1日に投稿した記事を再編集したものです。
IdPとは?
IdP(Identity Provider)とは、クラウドサービスなどのアクセスに必要となるユーザーの認証情報を管理し、提供する役割を果たします。端的に言うと、「ユーザーが誰であるかを証明し、その証明を他のサービスで共有できる仕組み」のことです。
似た用語に「IDP(Intruder Detection and Protection)」がありますが、混同を避けるためdは小文字で書かれることが一般的です。
IdP普及の背景
近年、クラウドサービスの利用が急速に拡大しており、サービス毎にそれぞれ個別のパスワードを設定・管理することが当たり前になっています。
しかし、これは非常に煩雑で手間がかかります。その解決策として登場したのが、SAML認証を活用した「IdP」です。
SAML認証(Security Assertion Markup Language)とは、 SSO(シングルサインオン)を可能にするシステムの一種です。 IdPは、このSAML認証を活用することでSSOを実現し、利便性とセキュリティの向上ができます。
代表的なIdP
IdPの選択肢は多くありますが、その中でも有名なIdPの例として、OktaやPingfederate、Auth0などがあります。Microsoft社のMicrosoft Entra ID(旧AzureAD)は、WindowsやOfficeと連携ができます。それぞれのIdPに特徴がありますが、社内で使用しているネットワークやアプリケーション、SAMLの対応状況などに応じて、適切なIdPを選択することが大切です。
IdPのメリット・実現できること
IdPは、ユーザ認証やパスワード管理においてさまざまなメリットがあります。
SSOの実現
IdPを活用することで、シングルサインオン(SSO)が実現できます。
一つのパスワードとIDで複数のクラウドやアプリケーションにログインできるため、業務効率が上がり、利用時の負担軽減につながります。
さらに、パスワードの変更や社員の入社時・退社時の対応、アクセス権限の更新も容易にできます。
SSOは、SaaSだけでなく社内業務システムも含めて設計することで、より高い効果を発揮します。
以下は、弊社が提供するSSOサービス「KAMOME SSO」の概要をまとめた資料です。
ぜひご覧ください。
セキュリティの強化
IdPは多要素認証(MFA)をサポートしているため、一つだけの要素で認証する場合と比べ、セキュリティは大幅に改善します。それだけでなく、不正アクセスなどへの耐性も期待できます。
多要素認証とは、IDとパスワードに加え「ワンタイムパスワード」「指紋認証」「静脈認証」などの認証方法を増やすことです。これにより認証の精度向上、なりすましや不正アクセスの被害リスクの減少が期待できます。複数サービスでの同じパスワードの使いまわしの危険もありません。
多要素認証については、こちらの記事で詳しく解説しています。
IdPとSAML認証のかかわり
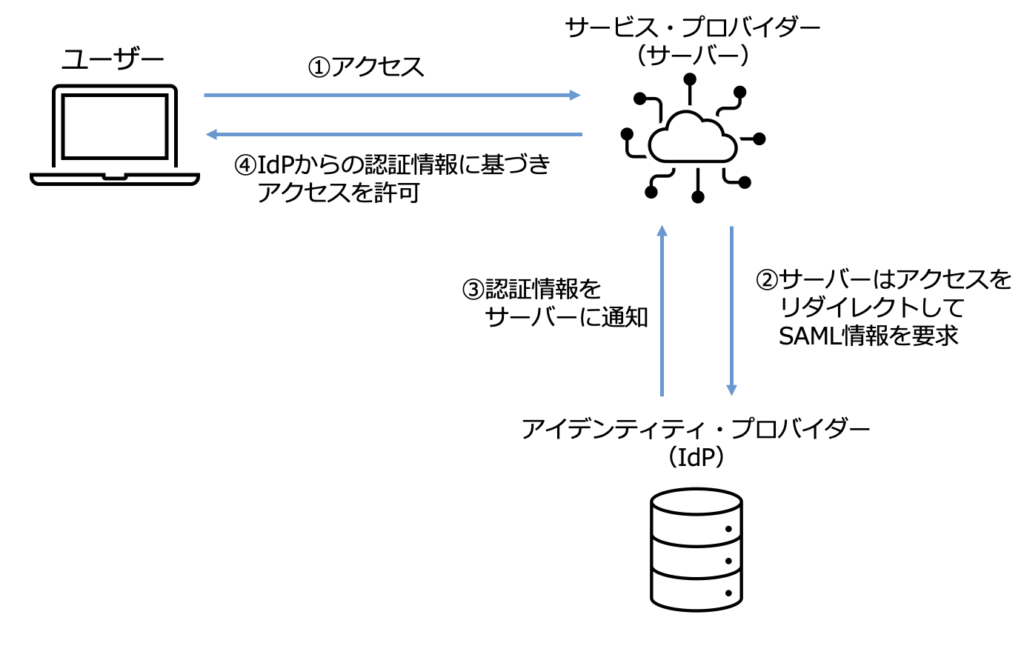
SAML認証によるSSOでは、以下の図のようにIdP、ユーザー、サービス・プロバイダ(サーバー)の三者間で、認証情報やIDおよび属性などのユーザー情報のやり取りが行われます。サーバーは、ユーザーが利用するサービス(メールやストレージ、CRMなど)の提供元のことを指します。 IdPはこの中で、ユーザーを認証し、その認証情報をサーバーに提供します。これにより、複数のクラウドサービスへのシームレスなログインが可能となります。
SAML認証については、こちらの記事で詳しく解説しています。

まとめ
IdPは、SAML認証に必要な情報を集約し管理する仕組みのことで、シングルサインオン(SSO)や多要素認証を可能にし、セキュアなアクセスの実現に貢献しています。このようなIdPの仕組みを活用することで、認証プロセスを効率化し、利便性とセキュリティを両立させることができます。
かもめエンジニアリングでは、ID管理の運用負荷とセキュリティリスクを大きく軽減する製品「KAMOME SSO」を提供しています。
一組のIDとパスワードですべての業務システムや各種SaaSを都度ログインせずに安全に利用できるようになり、多数のパスワードを記憶し入力する煩雑さとパスワード漏洩のリスクから解放されます。さらに、ワンタイムパスワード、二段階認証、生体認証など最新のセキュリティ対応にも対応可能です。
IdPやSSOの仕組みを理解した上で、実際に導入を検討する段階では、「どのような構成で使われているのか」「自社と近い企業では、どう活用されているのか」といった点が気になる方も多いのではないでしょうか。
こちらは、ユーザー数無制限で利用できる統合認証基盤(SSO)「KAMOME SSO」を事例とあわせて紹介した資料です。
ぜひご覧ください。
KAMOME SSOの導入事例については、以下の資料でご紹介しています。

「KAMOME SSO」にご興味をお持ちいただいた方は、ぜひ下記お問合せフォームよりご連絡ください!
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。