

 htoyama

近年、「ランサムウェア攻撃」の脅威は一層深刻さを増しています。日本国内でもその影響は拡大しており、直近では大手製造業の企業がランサムウェア攻撃を受け、業務や生産活動に影響が出たことが報じられました。このように、ランサムウェアは医療機関や製造業をはじめ、業種や企業規模を問わずあらゆる組織を標的としています。
本記事では、ランサムウェアの概要を説明したのちに、感染経路として最も多いVPNでできる対策についてご紹介します。
VPNに関する詳細は、こちらの記事をご覧ください。


ランサムウェアとは
ランサムウェアとは、身代金を意味する「Ransom」と「Software」を組み合わせた造語で、マルウェアの一種です。もしランサムウェアに感染してしまうと、パソコン内のデータを暗号化され、利用不可能になります。それを解除する際、身代金が請求されます。ランサムウェアによって暗号化されたファイルを元に戻すのは困難な上、身代金を払ったとしても解消される保証はありません。つまり、企業活動に必要な書類が使えなくなってしまい、業務の継続が難しくなります。実際、ランサムウェアに感染し、製品の生産や業務を停止した企業は多く存在します。
以上の理由から、ランサムウェアへの対策は特に重要だと言えるでしょう。
ランサムウェアの感染経路とは
ランサムウェア攻撃における主な侵入経路は、主に3つあります。
ここでは、その3つの経路についてご紹介します。
VPNなどのネットワーク経由
何らかの手段で手に入れたログイン情報(IDとパスワードなど)を使い、VPN機器などを経由してネットワークに侵入し、その後ランサムウェアを実行するケースがあります。VPNとは、インターネットを使ってデータを暗号化し、プライベートな通信を提供するサービスです。企業間通信や個人のプライバシー保護などに利用されます。
不審なメールのURLや添付ファイル経由
古典的な手法ですが、荷物の配送通知や請求書の確認などを装ったメールに記載されたURLをクリックしたり、添付ファイルを開いたりすることで、ランサムウェアに感染するケースがあります。
Webサイト経由
Webサイトもランサムウェアの感染経路になります。ドライブバイダウンロードというサイバー攻撃の手法により、サイトにアクセスするだけでランサムウェアに感染してしまいます。ドライブバイダウンロード攻撃が行われるのは怪しいサイトだけでなく、本来は正常な企業のサイトが改ざんされたページを閲覧してしまい、感染してしまうケースもあります。
国内のランサムウェアの感染状況
警察庁によると、2026年上半期(1月~6月)に報告されたランサムウェアの被害件数は123件でした。前年同期の116件から7件増加しており、2020年下半期に統計を開始して以降、半期の被害報告件数として過去最多となっています。
ランサムウェア被害の企業・団体等の規模別報告件数
ランサムウェアの被害を受けた企業・団体等の内訳は以下の通りです。
【グラフ①:被害企業・団体等の規模別報告件数】
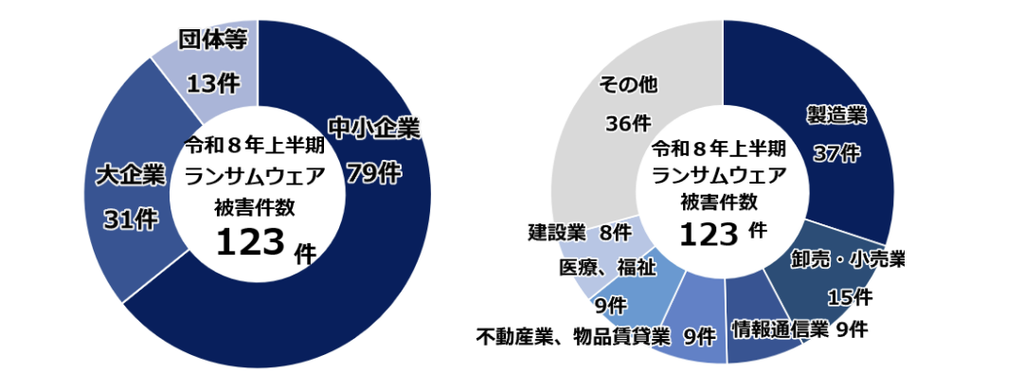
2026年上半期の被害報告123件のうち、中小企業が79件(約64%)、大企業が31件(約25%)、団体等が13件(約11%)となっています。
このグラフからも分かる通り、ランサムウェアの被害は大企業だけでなく、中小企業にも広く及んでいます。特に、中小企業が全体の約6割を占めていることから、企業規模に関わらずランサムウェアへの対策が重要であることがわかります。
ランサムウェアの感染経路
続いて、ランサムウェアの感染経路についてです。
【グラフ②:ランサムウェアの感染経路】
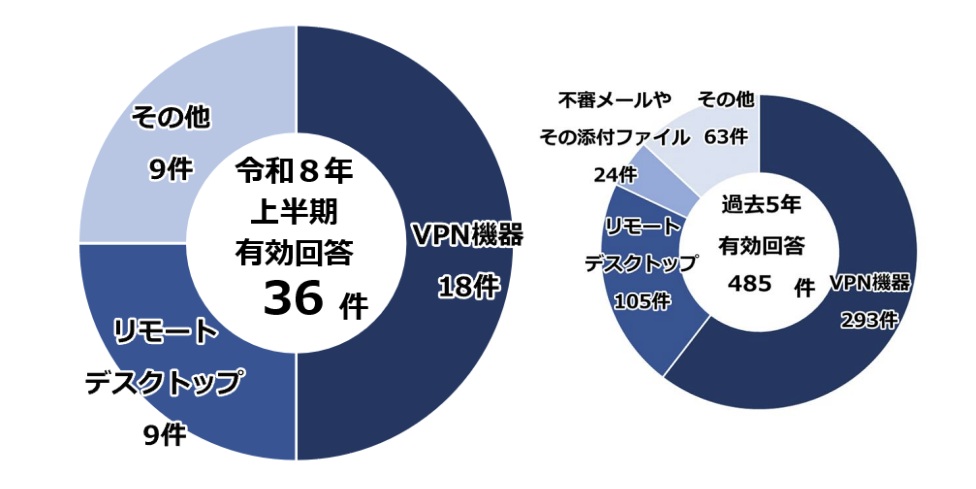
警察庁がランサムウェア被害に遭った企業・団体等を対象に実施したアンケート調査によると、感染経路に関する有効回答36件のうち、VPN機器からの侵入が18件(50%)、リモートデスクトップからの侵入が9件(25%)、その他が9件(25%)となっています。
このグラフからも分かる通り、VPN機器からの侵入が全体の約5割を占め、リモートデスクトップ経由を含めると、VPN機器・リモートデスクトップ経由の侵入が75%にのぼります。
この警察庁の統計から、VPN機器やリモートデスクトップなど、外部から社内ネットワークに接続する仕組みが依然として主要な侵入経路となっていることがわかります。
そのため、企業規模に関わらず、VPN機器の脆弱性対策や認証情報の適切な管理など、ネットワーク経由によるランサムウェアへの対策を講じる必要があると言えるでしょう。
参考:警察庁『令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について』(2026年9月公表)
国内におけるランサムウェアの被害事例
警察庁のレポートからもわかる通り、ランサムウェア攻撃の国内被害は高水準で推移しています。世界的にサイバー攻撃が増加する中、日本においてもその脅威は深刻化しています。
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社が2026年10月に発表した調査によると、2026年9月に日本の組織が受けたサイバー攻撃は、1組織あたり週平均2,319件で前年同月比107%増加しました。また、世界全体でも1組織あたり週平均2,803件のサイバー攻撃が観測され、前年同月比48%増加しています。
この数値にはランサムウェア以外の攻撃も含まれますが、日本国内でサイバー攻撃の脅威が高まっていることを示しています。このように、日本国内でもサイバー攻撃が急増しており、企業にとってセキュリティ対策の強化がますます重要になっています。
参考: Check Point Research|2026年9月の主要なサイバー脅威
これまで、日本は言語の壁がありサイバー攻撃の標的にされにくいとの見解がありましたが、今ではセキュリティ対策の弱い企業が次々に標的にされてしまっています。「Emotet」の流行も日本がサイバー攻撃の標的にされる理由の一つとされています。
それでは実際の国内感染例をもとに、被害状況とその感染経路を見てみましょう。
病院が狙われたランサムウェア攻撃の被害例
国内のある医療機関では、ランサムウェアによるサイバー攻撃を受け、電子カルテを含む情報システムに障害が発生しました。その後の調査では、患者の個人情報を含む内部資料の流出が確認されました。
被害の原因の一つとして、VPN機器の脆弱性への対応が十分に行われていなかったことが指摘されています。この医療機関では、以前から利用する機器のセキュリティ上の問題が認識されていたものの、必要な対策が進められていませんでした。
また、認証情報の管理やアクセス制御にも問題があり、複数の要因が重なって被害が拡大したと考えられています。
外部委託先を経由したサプライチェーン攻撃
国内のある医療機関では、外部委託先を経由したサプライチェーン攻撃によって、院内のサーバーに侵入された事例があります。
攻撃者は、外部委託先が利用していたVPN機器の脆弱性や認証情報を悪用してネットワークに侵入したと推定されています。RDP通信(リモートデスクトップ通信)を通じて医療機関内のサーバーにアクセスしました。さらに、複数のサーバーで同じID・パスワードが使い回されていたため、他のサーバーにも侵入を許し、電子カルテを含むシステムに障害が発生しました。
また、攻撃の過程でウイルス対策ソフトがアンインストールされ、無効化されていたことも確認されています。
ランサムウェア感染を引き起こした原因・問題点
ID/パスワードの使い回し
これにより、複数のサーバーへの侵入を許し被害の拡大を招きました。
VPNのセキュリティ問題
VPNを含む機器のセキュリティパッチを常に最新にしておくことで、今回の被害を防げた可能性があります。
ただし、ゼロデイ攻撃によりセキュリティパッチの修正前に攻撃をされた場合には対策は難しいです。近年では、VPNに代わる新しいセキュリティ対策としてZTNA(ゼロトラストネットワークアクセス)という考え方が提唱されています。こちらについては後述しますので、そちらをご覧ください。
RDP通信の必要性
調査の結果、外部委託先との間で、業務上の必要性が低いリモートデスクトップ接続(RDP)が継続的に許可されていたことが問題点として指摘されました。RDP通信は、リモートワークやシステムの遠隔保守などに便利な機能ですが、不要な接続経路を残しておくと、攻撃者に悪用されるリスクがあります。そのため、外部からの接続を許可する際には、業務上の必要性や通信の安全性を確認するとともに、接続先や利用者、接続時間を適切に制限することが重要です。
セキュリティ意識の低さ:「閉域網神話」の存在
上述の通り、ランサムウェア感染を引き起こした原因・問題点は、ID/パスワードの使い回しやセキュリティパッチの未更新など非常に基本的なセキュリティ対策の怠りによるものです。では、なぜこの基本的なセキュリティ対策が実施されていなかったのでしょうか。その要因の一つと考えられる「閉域網神話」の存在について解説します。
閉域網神話とは、「閉域網の中であれば、外部からの攻撃を全て防ぐことができる」という考えに基づいています。
閉域網=インターネット接続から完全に分離し、外部から直接アクセスすることができない通信ネットワーク
そのため、「閉域網の中にある機器に対して十分なセキュリティ対策を行わなくても、外部から攻撃されることは無いから問題ないだろう」という思考になっていたと推測されます。特に、病院などの医療業界ではこの考え方が浸透しており、情報システム管理に十分なリソースを割くことができていないのが現状です。
しかし実際には、閉域網であっても外部からの攻撃を完全に防げるわけではありません。VPNなどを利用した外部接続経路が存在する場合には、その脆弱性を悪用される可能性があります。また、インターネットから完全に分離された環境であっても、USBメモリなどの外部記憶媒体を通じてマルウェアが持ち込まれるリスクがあります。前述の事例でも、外部委託先とのリモート接続が攻撃者の侵入経路として悪用されました。
このように、「閉域網の中は安全だ」という思い込みから、基本的なセキュリティ対策が不十分になることは大きな問題です。閉域網であっても、外部との接続経路の管理や機器の脆弱性対策、適切なアクセス制御などを継続的に実施する必要があります。
こうした「閉域網神話」にとらわれず、ネットワークの内外を問わずセキュリティ対策を徹底することが、ランサムウェアによる被害の防止や拡大防止につながります。
ランサムウェア感染への対策
以上のように、国内でのランサムウェア被害、特にネットワーク経由による被害が多く確認されています。ここでは、その対策方法についてご紹介します。
初歩的なセキュリティ対策の実施
・ID/パスワードの使い回しをせず、複雑なものを設定する
・機器のセキュリティパッチを常に最新のものにアップデートする
この二つを実施するだけで、ランサムウェア被害を未然に防ぐ、または被害の拡大を抑える効果があります。
推測されにくいパスワードを設定し、使い回しを避けることでシステム利用者の負担の増加が不安な方は、SSO(シングルサインオン)の導入をお勧めします。
SSOを導入することで、利用者は一つのID・パスワードを覚えておけば複数のサービスを利用でき、業務効率化とセキュリティ対策を実現します。
SSOに関する詳細は、こちらの記事をご覧ください。
多要素認証(MFA)を必須にする
ネットワーク経由による感染のほとんどは、IDとパスワードのみの認証が原因であると考えられます。そこで、IDとパスワードだけでなく、生体認証なども使用する多要素認証の導入が1つの対策となります。これにより、業務に関連する人のみが認証される可能性が高くなり、ランサムウェアの感染リスクを抑えられます。多要素認証の導入により、アカウント侵害攻撃の99.9%を防ぐことができると言われています。実際、SalesforceがMFAを必須化していることから、効果的な対策方法と言えるでしょう。
多要素認証に関する詳細はこちらの記事をご覧ください。
ゼロトラストへの移行(ZTNAの導入)
VPNを中心とした境界線防御モデルから、ゼロトラストモデルへの移行も効果的な対策です。閉域網の中であれば安全という考え方ではなく、情報資産一つ一つを守るゼロトラストの考え方をもとにした「ZTNA」を導入しましょう。リモートアクセスに対する認証や認可を強化することで、不審者が侵入することを防ぐだけでなく、企業のネットワーク全体にダメージが及ばないようにすることもできます。
ゼロトラストやZTNAに関する詳細は、こちらの記事をご覧ください。
まとめ
ランサムウェアの被害報告件数は依然として高い水準にあり、その多くが VPNやリモートアクセスを起点として発生しています。重要なのは、「VPNを使っていること」そのものではなく、一度侵入されると社内ネットワーク全体へアクセスされてしまう旧来の構造です。これからは、ID・パスワード管理や多要素認証といった基本対策に加え、必要な人が、必要なシステムに、必要な範囲だけアクセスできるゼロトラストの考え方に基づいたネットワーク設計への見直しが重要になってきます。
かもめエンジニアリングでは、ゼロトラスト接続サービスKeygatewayC1をはじめとしたソリューションを提供しております。些細なご相談でも構いませんので、お気軽に下記お問合せフォームよりご連絡くださいませ。
事業・商品・サービスに関するお問い合わせ
製品に関するお問い合わせはこちら
※フリーメールでのお問い合わせは受け付けておりません。